
همه سازمانها با ندانستهها و عدمقطعیتها دستوپنجه نرم میکنند. برخی از این عدمقطعیتها میتوانند به فرصتهای طلایی برای رشد تبدیل شوند و برخی دیگر، تهدیدی جدی برای بقا، سودآوری یا اعتبار سازمان باشند. اما تفاوت سازمانهای موفق در حذف ریسک نیست؛ درکش درست مدیریت کردن آنهاست.
ایزو ۳۱۰۰۰ یک چارچوب بینالمللی است که به سازمان کمک میکند تا با رویکردی منسجم، ریسکها را شناسایی، تحلیل و کنترل کند. این استاندارد به شما کمک میکند شانس رسیدن به اهداف را بالا ببرید، تهدیدها و فرصتها را بهتر ببینید و منابع را هوشمندانهتر تخصیص دهید.
نکته کلیدی اینجاست که در نگاه جدید، ریسک فقط یک «تهدید» نیست. ریسک یعنی اثر عدمقطعیت روی اهداف. این اثر میتواند مثبت یا منفی باشد. به همین دلیل، مدیریت ریسک نباید یک فعالیت جداگانه باشد؛ بلکه باید در تصمیمگیری، برنامهریزی، اجرا و حتی فرهنگ سازمان ریشه بدواند.
آنچه درباره ایزو ۳۱۰۰۰ میخوانید
- ایزو ۳۱۰۰۰ چیست؟
- ۱۱ اصلی که مدیریت ریسک را از یک فرم به یک فرهنگ تبدیل میکند
- چارچوب مدیریت ریسک؛ ساختاری که به کارتان میآید
- فرآیند مدیریت ریسک در ایزو ۳۱۰۰۰
- ایزو ۳۱۰۰۰ در مدیریت پروژه؛ کاربردی و ضروری
- تفاوت ایزو ۳۱۰۰۰ و PMBOK
- چرا ایزو ۳۱۰۰۰ پیادهسازی کنیم؟
- جمعبندی؛ چرا ایزو ۳۱۰۰۰؟
- سوالات متداول ایزو31000
ایزو ۳۱۰۰۰ چیست؟
ایزو ۳۱۰۰۰ یک استاندارد جهانی است که اصول کلی و راهنمای عملی مدیریت ریسک را ارائه میدهد. این استاندارد برای یک صنعت خاص نوشته نشده و انعطافپذیری بالایی دارد. هر سازمانی، با هر اندازه و ساختاری، میتواند آن را با شرایط خودش هماهنگ کند.
این استاندارد یک «دستورالعمل یکاندازهبرایهمه» نیست. بلکه مشخص میکند که مدیریت ریسک باید چه اصولی داشته باشد، چه ساختاری برای آن طراحی شود و چطور در فعالیتهای روزمره سازمان جاری شود. از سطح هیئتمدیره تا یک پروژه کوچک، همه جا قابل اجراست.
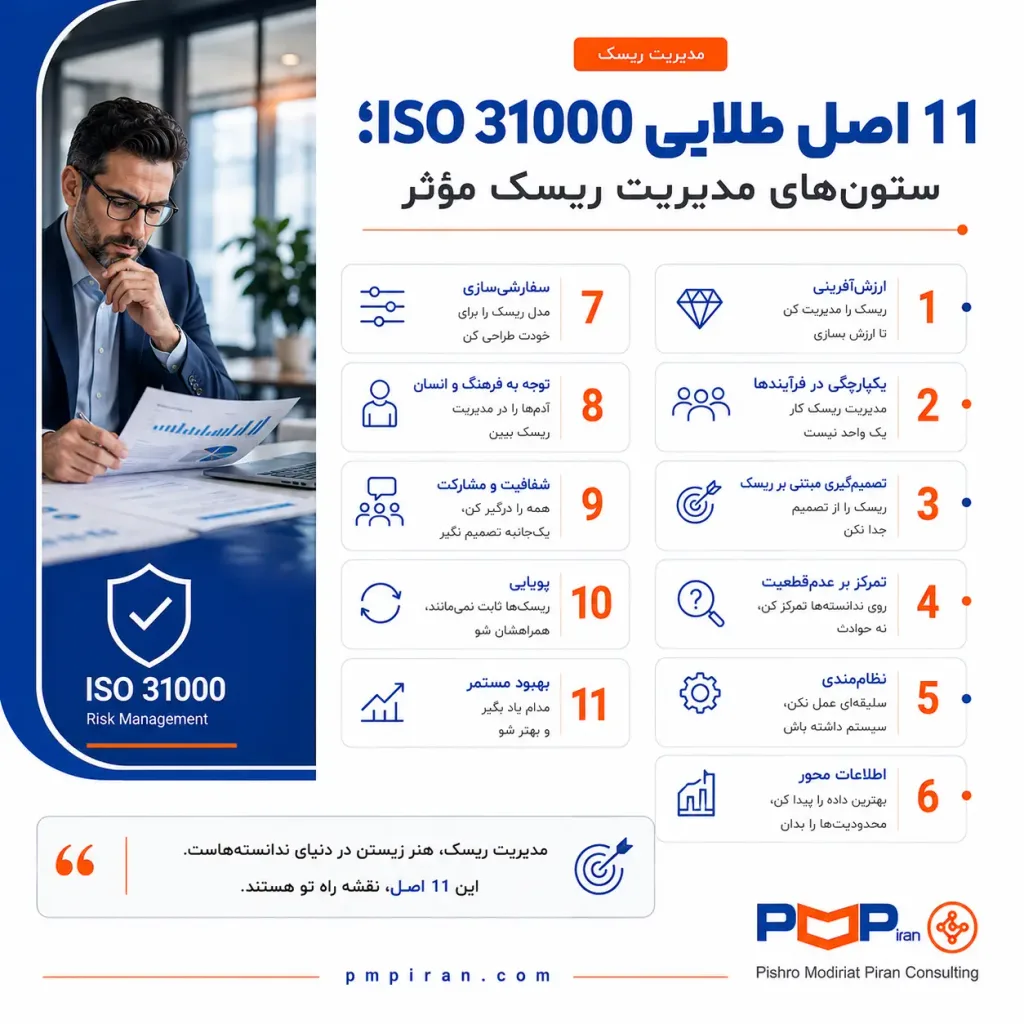
۱۱ اصلی که مدیریت ریسک را از یک فرم به یک فرهنگ تبدیل میکند
این ۱۱ اصل، نه یک توصیهنامه نظری، بلکه خطمشی طراحی یک سیستم مدیریت ریسک کارآمد هستند. اگر این اصول را جدی بگیرید، مدیریت ریسک از یک فرایند اجباری به بخشی از هوش سازمانی شما تبدیل میشود.
- ریسک را مدیریت کنید تا ارزش خلق کنید، نه فقط ضرر را کم کنید:مدیریت ریسک فقط درباره جلوگیری از ضرر نیست. گاهی شناسایی یک فرصت یا جلوگیری از یک توقف ناگهانی، ارزشی برابر با یک سرمایهگذاری جدید دارد.
- ریسک را در تمام فرایندها بگنجانید، نه در یک بخش خاص:مدیریت ریسک کار یک واحد نیست. باید در برنامهریزی استراتژیک، بودجهبندی، منابع انسانی، تأمین، عملیات و پروژهها جاری باشد.
- ریسک و تصمیمگیری را از هم جدا نکنید: هر تصمیم مهمی با عدمقطعیت همراه است. مدیر باید بداند هر گزینه چه ریسکهایی دارد و کدام گزینه با معیارهای ریسک سازمان سازگارتر است.
- روی عدمقطعیت تمرکز کنید، نه فقط روی حوادث: ریسک یعنی آنچه درباره آینده نمیدانیم. این نگاه به شما کمک میکند برای سناریوهای مختلف آماده باشید، نه اینکه فقط به رویدادها واکنش نشان دهید.
- نظاممند و ساختاریافته عمل کنید: رویکرد سلیقهای به ریسک، معمولاً برخی ریسکها را نادیده میگیرد. یک فرایند شفاف به شما کمک میکند اولویتبندی و پیگیری کنید.
- بر اساس بهترین اطلاعات موجود تصمیم بگیرید: از دادههای تاریخی، نظر کارشناسان، بازخورد ذینفعان و پیشبینیها استفاده کنید، اما محدودیتهای آنها را هم در نظر داشته باشید.
- مدیریت ریسک را سفارشی کنید: مدل مدیریت ریسک یک شرکت ساختمانی با یک بانک یا استارتاپ فرق دارد. ساختار، ابزارها و معیارها باید با شرایط شما هماهنگ شوند.
- عوامل انسانی و فرهنگی را دست کم نگیرید: تصمیمهای ریسک را انسانها میگیرند. ادراک، انگیزه، فرهنگ سازمانی و سبک ارتباطی، تأثیر مستقیمی بر کیفیت مدیریت ریسک دارند.
- شفاف و فراگیر باشید: ذینفعان مختلف، ریسک را از زاویههای متفاوتی میبینند. مشارکت آنها باعث میشود تصمیمگیری محدود و یکجانبه نباشد.
- پویا و پاسخگو باشید: ریسکها ثابت نمیمانند. تغییرات بازار، فناوری، قوانین یا تأمینکنندگان، سطح ریسک را عوض میکنند. سیستم شما باید این تغییرات را بگیرد.
- مدیریت ریسک را مدام بهبود دهید: بلوغ در مدیریت ریسک یک مقصد نیست. باید مرتب عملکرد خود را بررسی کنید، ضعفها را پیدا کنید و ابزارها و روشها را ارتقا دهید.
چارچوب مدیریت ریسک؛ ساختاری که به کارتان میآید
چارچوب مدیریت ریسک، همان اسکلت سازمانی است که مدیریت ریسک را ممکن میکند. این چارچوب باید با استراتژی، فرهنگ، برنامهریزی و ساختار سازمان همخوانی داشته باشد.
- تعهد مدیریت ارشد: بدون حمایت مدیران ارشد، مدیریت ریسک به یک فعالیت تشریفاتی تبدیل میشود. مدیران باید اهمیت آن را نشان دهند، منابع تأمین کنند و مسئولیتها را شفاف تعیین کنند. یکی از کارهای کلیدی در این مرحله، تعیین «مالک ریسک» برای هر ریسک مشخص است.
- طراحی و پیادهسازی متناسب: سازمان باید چارچوبی متناسب با اهداف، اندازه و محیط خود طراحی کند. سیاستها، نقشها، معیارهای ریسک، روشهای گزارشدهی و نحوه ادغام با فرایندهای اصلی، همه باید در این مرحله مشخص شوند.
- پایش و بهبود مستمر: چارچوب مدیریت ریسک را باید مرتب ارزیابی کنید. آیا ریسکهای اصلی بهدرستی شناسایی شدهاند؟ اقدامات پاسخدهنده مؤثر بودهاند؟ اگر ریسکهای تکراری همچنان بیپاسخ میمانند، مشکل فقط خود ریسک نیست؛ سیستم مدیریت ریسک شما نیاز به بازنگری دارد.
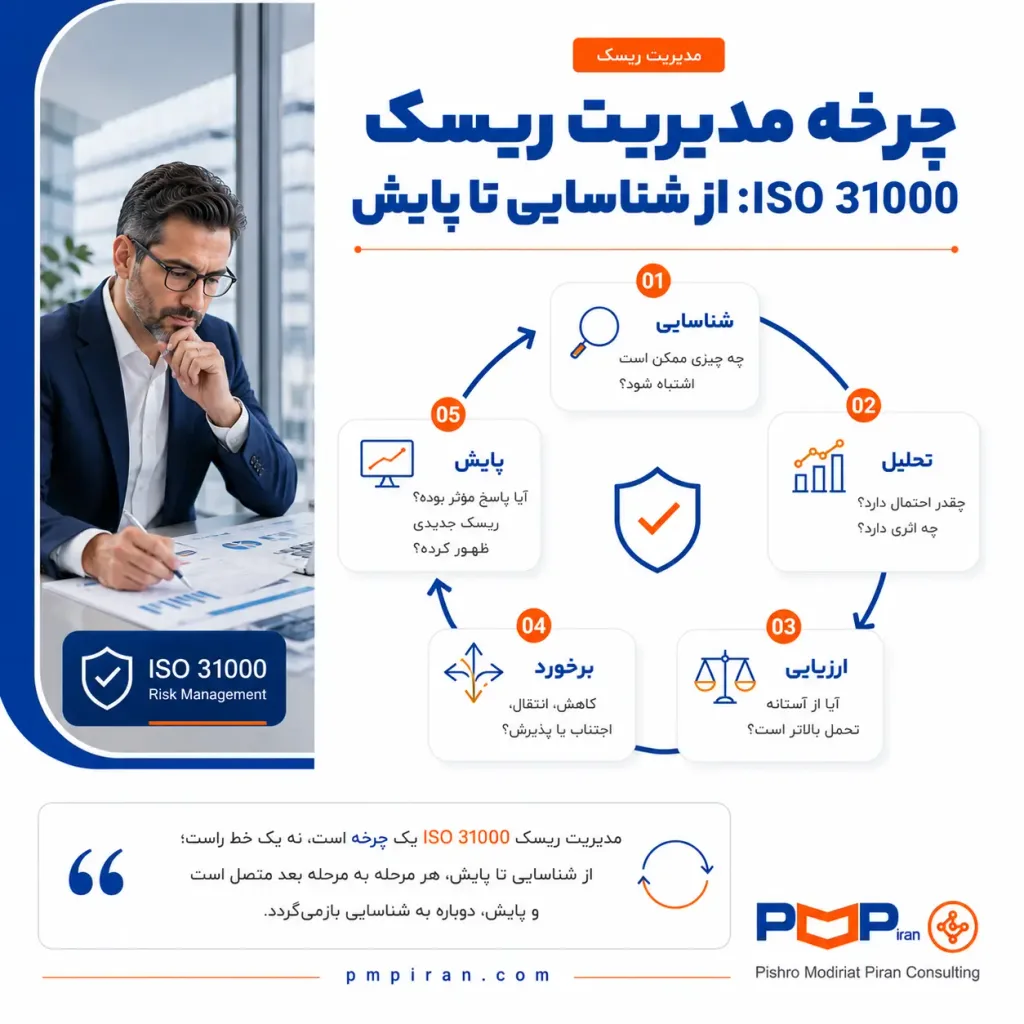
فرآیند مدیریت ریسک در ایزو ۳۱۰۰۰
این بخش، قلب عملیاتی استاندارد ایزو ۳۱ هزار است. از شناسایی یک ریسک تا تصمیمگیری درباره مواجهه با آن.
ارتباط و مشاوره؛ اولین و آخرین گام
پیش از هر تصمیمی، باید با ذینفعان مختلف صحبت کنید. مدیر پروژه، تیم فنی، مالی، تأمینکنندگان و حتی کارفرما ممکن است دیدگاههای متفاوتی نسبت به یک ریسک داشته باشند. ارتباط مؤثر یعنی اطلاعات درست، به فرد درست و در زمان درست برسد.
شناسایی ریسک
اینجا باید ریسکهایی که ممکن است به اهداف شما ضربه بزنند یا کمک کنند را پیدا و توصیف کنید. خروجی این مرحله نباید فقط یک لیست کلی باشد.
مثال در یک پروژه ساختمانی:
بهجای «تأخیر در تأمین تجهیزات»، بهتر است بنویسید:
- علت: نوسان در زنجیره تأمین
- رویداد: تأخیر در تحویل تجهیز اصلی
- پیامد: افزایش هزینه و تأخیر در نصب
این ساختار، مراحل بعدی را دقیقتر میکند.
تحلیل ریسک
در این مرحله، ماهیت، علت، پیامدها و سطح ریسک را بررسی میکنید. تحلیل میتواند کیفی، کمی یا ترکیبی باشد. انتخاب روش بستگی به نوع ریسک، دادههای موجود و منابع شما دارد.
تحلیل کیفی معمولاً با مقیاسهای احتمال و شدت انجام میشود و تحلیل کمی از دادههای عددی و شبیهسازی استفاده میکند.
فقط یادتان باشد که ماتریس احتمال-اثر یک ابزار است، نه خود فرآیند مدیریت ریسک.
ارزیابی ریسک
نتیجه تحلیل را با معیارهای از پیش تعیینشده مقایسه میکنید تا تصمیم بگیرید ریسک قابلپذیرش است یا نیاز به اقدام دارد. مثلاً ممکن است سازمان برای ریسکهای ایمنی، معیار سختگیرانهتری نسبت به ریسکهای مالی داشته باشد.
درمان ریسک (کنترل و کاهش)
اینجا زمان انتخاب و اجرای اقدامات است. گزینههای اصلی عبارتاند از:
- اجتناب: فعالیتی که ریسک غیرقابلقبولی دارد را متوقف یا تغییر دهید.
- کاهش: با کنترلهایی، احتمال یا شدت پیامد را کم کنید.
- انتقال: بخشی از ریسک را به طرف دیگر (مثلاً بیمه یا قرارداد) منتقل کنید.
- پذیرش: وقتی سطح ریسک قابلتحمل است یا هزینه کاهش آن از منفعتش بیشتر است، ریسک را بپذیرید.
درمان ریسک پایان کار نیست. باید اثربخشی اقدامات را پایش کنید و در صورت تغییر شرایط، پاسخ را اصلاح کنید.اگر در پروژههای چابک فعالیت میکنید، دوره مدیریت پروژه چابک PMPiran به شما در مدیریت ریسک در محیطهای پویا کمک میکند.
ایزو ۳۱۰۰۰ در مدیریت پروژه؛ کاربردی و ضروری
پروژهها ذاتاً با عدمقطعیت، محدودیت منابع، وابستگیها و تغییرات متعدد دستوپنجه نرم میکنند. استفاده از ایزو ۳۱۰۰۰ در پروژهها، به تیم کمک میکند از همان ابتدا ریسکها را شناسایی کرده و برایشان مالک، پاسخ و شاخص پایش تعیین کند.
در پروژههای کوچک و متوسط که معمولاً واحد تخصصی ریسک ندارند، این چارچوب میتواند نقش یک راهنمای عملی را ایفا کند. برای مثال در یک پروژه EPC، میتوان ریسکهای طراحی، تأمین، قرارداد، قیمتها، نیروی انسانی، ایمنی و زمانبندی را در یک چارچوب واحد مدیریت کرد.
تفاوت ایزو ۳۱۰۰۰ و PMBOK
این دو رقیب هم نیستند. ایزو ۳۱۰۰۰ یک چارچوب عمومی برای مدیریت ریسک در هر زمینهای است، اما استاندارد PMBOK مجموعههایی از بهترین روشهای مدیریت پروژه است. یک سازمان پروژهمحور بهراحتی میتواند اصول ایزو ۳۱۰۰۰ را با فرایندهای مدیریت ریسک پروژه خودش تلفیق کند، بهویژه وقتی بخواهد ریسکهای پروژه را با ریسکهای استراتژیک سازمان گره بزند.
چرا ایزو ۳۱۰۰۰ پیادهسازی کنیم؟
پیادهسازی ایزو ۳۱۰۰۰ یعنی تولید مدرک بیشتر نه، بلکه یعنی تصمیمگیری بهتر و اقدام هوشمندانهتر. مهمترین دستاوردهای ایزو ۳۱۰۰۰:
- افزایش شانس رسیدن به اهداف: ریسکهای مؤثر بر اهداف را زودتر میبینید و برایشان برنامه دارید.
- تشخیص بهتر فرصتها و تهدیدها: ریسک را فقط تهدید نمیبینید، فرصتهای بالقوه را هم میشناسید.
- تصمیمگیری آگاهانهتر: مدیران اطلاعات ساختاریافتهتری درباره پیامدهای گزینههای مختلف دارند.
- تخصیص بهینه منابع: منابع محدود را به ریسکهای اولویتدار اختصاص میدهید.
- افزایش اعتماد ذینفعان: نشان میدهید برای مواجهه با عدمقطعیت، برنامه دارید.
- تابآوری بیشتر: پایش مداوم محیط و واکنش به تغییرات، سازمان را در شرایط نامطمئن مقاومتر میکند.
جمعبندی؛ چرا ایزو ۳۱۰۰۰؟
ایزو ۳۱۰۰۰ یک استاندارد راهنماست، نه یک دستورالعمل خشک و ممیزیپذیر. نسخه ۲۰۱۸ آن تأکید دارد که مدیریت ریسک باید در لایههای مختلف سازمان نفوذ کند: از راهبری و استراتژی تا عملیات روزمره و پروژهها.
این استاندارد برای هر سازمانی، در هر اندازه و صنعتی، قابل استفاده است. انعطافپذیری آن به شما اجازه میدهد روش مدیریت ریسک را با شرایط خودتان هماهنگ کنید. البته توجه داشته باشید که ایزو ۳۱۰۰۰ استانداردی برای صدور گواهینامه نیست، اما میتوانید از آن بهعنوان یک معیار بینالمللی برای ارزیابی و بهبود سیستم مدیریت ریسک خود استفاده کنید.
اگر مدیر پروژه، مدیر ارشد، مسئول HSE یا مدیر ریسک هستید، لازم نیست از نرمافزار یا واحد جدید شروع کنید.
از اینجا شروع کنید:
- اهداف کلیدی سازمان یا پروژه را مشخص کنید.
- ریسکهای اثرگذار روی آن اهداف را شناسایی کنید.
- معیارهای ارزیابی را تعیین کنید.
- برای ریسکهای اولویتدار، مالک و اقدام مشخص تعیین کنید.
- عملکرد اقدامات را پایش کنید و چرخه را تکرار کنید.
این نقطه شروع، شما را از «ثبت ریسک» به «مدیریت واقعی ریسک» و تابآوری بیشتر میرساند.
سوالات متداول ایزو31000
ایزو ۳۱۰۰۰ یک استاندارد بینالمللی برای مدیریت ریسک است که اصول، چارچوب و فرایند اجرایی را ارائه میکند. سازمانها با کمک آن، ریسکهای مؤثر بر اهداف خود را شناسایی، تحلیل و کنترل میکنند و مدیریت ریسک را در تصمیمگیریهای خود ادغام میکنند.
این استاندارد عمومی و غیرصنعتی است و برای حوزه خاصی نوشته نشده. بهجای تجویز روشهای خاص، اصول و راهنمایی ارائه میدهد که سازمانها میتوانند متناسب با خودشان پیادهسازی کنند. همچنین برای صدور گواهینامه طراحی نشده است.
هر سازمانی، بدون توجه به اندازه، ساختار یا حوزه فعالیت. از شرکتهای پروژهمحور و دولتی گرفته تا صنایع انرژی، خدمات مالی، سلامت و مهندسی.
بله، کاملاً. چارچوب آن بهخوبی با مدیریت ریسک پروژه سازگار است و به ارتباط ریسکهای پروژه با ریسکهای سطح سازمان کمک میکند.
خیر. این استاندارد یک راهنماست و برای صدور گواهینامه طراحی نشده. اما سازمانها میتوانند عملکرد خود را با آن مقایسه کنند و از آن برای طراحی، ارزیابی داخلی و بهبود سیستم مدیریت ریسک خود استفاده کنند.



دیدگاهتان را بنویسید